孟加拉国央行官网在遭遇持续三天的 PHP 网络攻击导致关闭后,现已恢复正常运行
中央银行出于预防考虑,将该网站下线,但互联网和手机银行服务仍正常运行,未受影响。
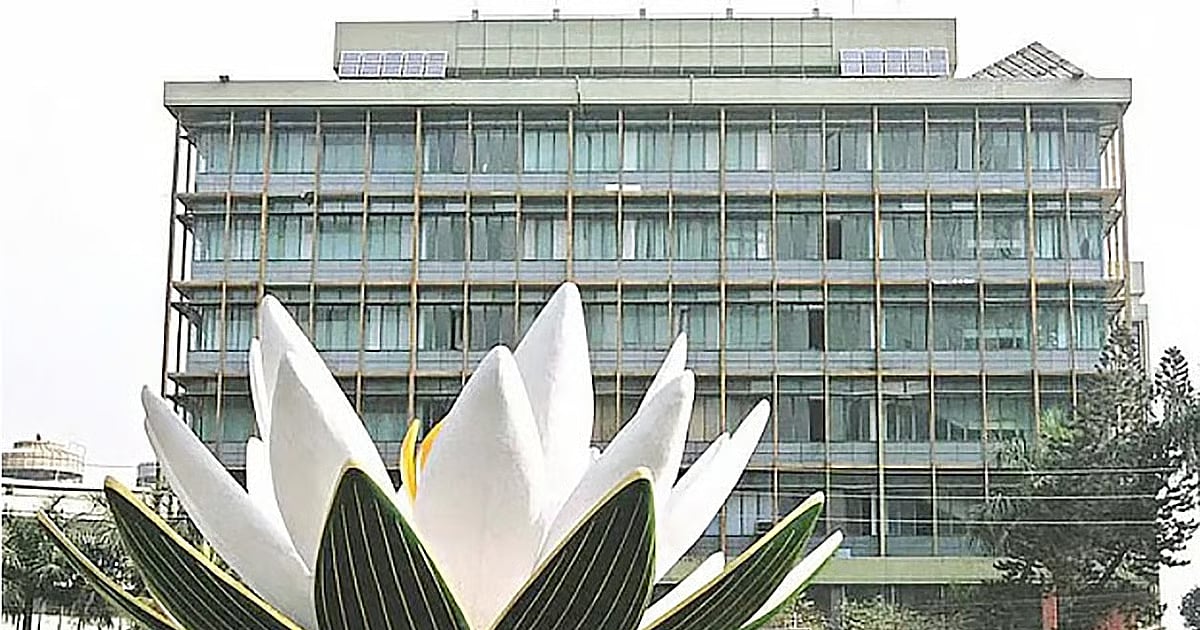
这一事件实际上考验了什么
对于孟加拉国央行而言,这次停机服务是一个不同寻常的公开承认——即央行自身的网站系统与其他机构一样存在同样的漏洞风险。因此,选择将央行官网关闭三天被认为比让其暴露在攻击面下更安全。整个恢复过程中,交易系统始终保持正常运行,这也无声地印证了监管机构多年来一直强调的观点:网站和交易系统是两个不同的资产。被篡改或攻击的门户网站会让机构蒙羞;而被攻破的支付系统则会引发系统性危机。将两者分离恰恰是此次预防性停机未造成经济损失的关键所在。
对于孟加拉国金融机构而言,更深层的教训在于流程而非技术。那些在危机中表现最佳的机构能够迅速回答三个关键问题:哪些系统运行着何种软件?其中哪些系统面向互联网?每个系统能以多快的速度完成补丁安装或隔离操作?孟加拉国央行三天的停机表明其内部系统满足了这三个条件。而央行此前通过BGD e-GOV CIRT向所有政府机构、银行和电信公司发出的警报,也促使这些机构自查了同样的问题。对于那些行动迟缓的机构而言,本周的危机无情地暴露了他们的差距。
此次恢复也带来了一个警示:PHP2Shell-style级漏洞通常会引发大量模仿性研究,安全研究人员和攻击者都会借助AI辅助扫描,在相同代码库中寻找相邻漏洞。今天恢复的网站并不意味着永久安全。过去一周强制执行的补丁日历、漏洞扫描和应急响应演练,如今已成为在线运营的永久性成本。
就金融领域而言,顺利化解危机不应滋生自满情绪,而应增强对危机处置流程的信心:中央银行将全球性警报视为国内事件,采取了透明化的处置措施,并在确认安全后及时恢复了业务。这种应急处置模式——快速排查、透明沟通、核心服务不中断——值得银行业、BKash式的金融科技公司以及数字政府平台深入借鉴,以便在下一次全球性漏洞突袭来临前提前做好准备。互联网已经发出了足够多的警告;下一次危机将如同本次一样,通过信息披露渠道而非天气预报的形式突然降临。
关于信息披露的时间线,还需特别指出一点。上周中旬,漏洞细节被公之于众;数小时内,Cloudflare等监控公司即报告全球范围内数百万次的攻击尝试;一天之内,东京、赫尔辛基等多国政府相继关闭了相关服务。孟加拉国各机构——从中央银行到Janata银行、孟加拉商业银行等商业银行(这些银行出于同样的担忧也关闭了自身网站)——都面临着以小时计的应对周期,而非数周的缓冲期。这对任何国内IT部门来说都是极具挑战的节奏,而如今这已成为全球网络安全的常态:任何依赖国外开发软件的孟加拉国机构,一旦相关漏洞被披露,未来任何潜在的缺陷都将自动转移到其系统中
🚀银行业方面也有积极的先例可循。该国的数字金融基础设施——即银行间转账系统、移动金融服务及支付网关——在持续三天的应急响应期间正常运行,未出现明显故障。在这个将每日数亿笔交易纳入过去十年间搭建的金融体系的经济体中,能在全球性危机期间保持服务不中断绝非易事;这恰恰证明了该行业在冗余性、监控及职责分离方面所做的投入并非徒劳。当前任务是将同样的韧性理念延伸至面向公众的网络环境。本周的事态表明,该领域仍是我国金融体系中最易受冲击的环节。
本新闻最初由 Prothom Alo English. 完整原文报道请访问: https://en.prothomalo.com/business/local/stvlg9as79
📬 孟加拉国贸易资讯直达您的邮箱
每周汇总出口行业新闻、政策更新与市场分析。