因担心遭受网络攻击,贾纳塔银行和孟加拉商业银行的官网已暂停服务
阿格拉尼(Agrani)、IFIC、标准伊斯兰(Standard Islami)和SBAC等网站在本周也曾遭到关闭,但随后已恢复正常运行。
贾纳塔银行和孟加拉商业银行的官网因担忧遭受网络攻击而关闭,导致客户无法通过银行在线平台获取信息或使用其他服务。周日中午12点30分左右访问这两个网站时,页面显示正在进行维护工作,并表示很快恢复上线,同时对造成的不便表示歉意——但随后多次尝试访问均未成功。记者多次联系贾纳塔银行代理总经理法亚兹·阿拉姆置评,但未获回应。
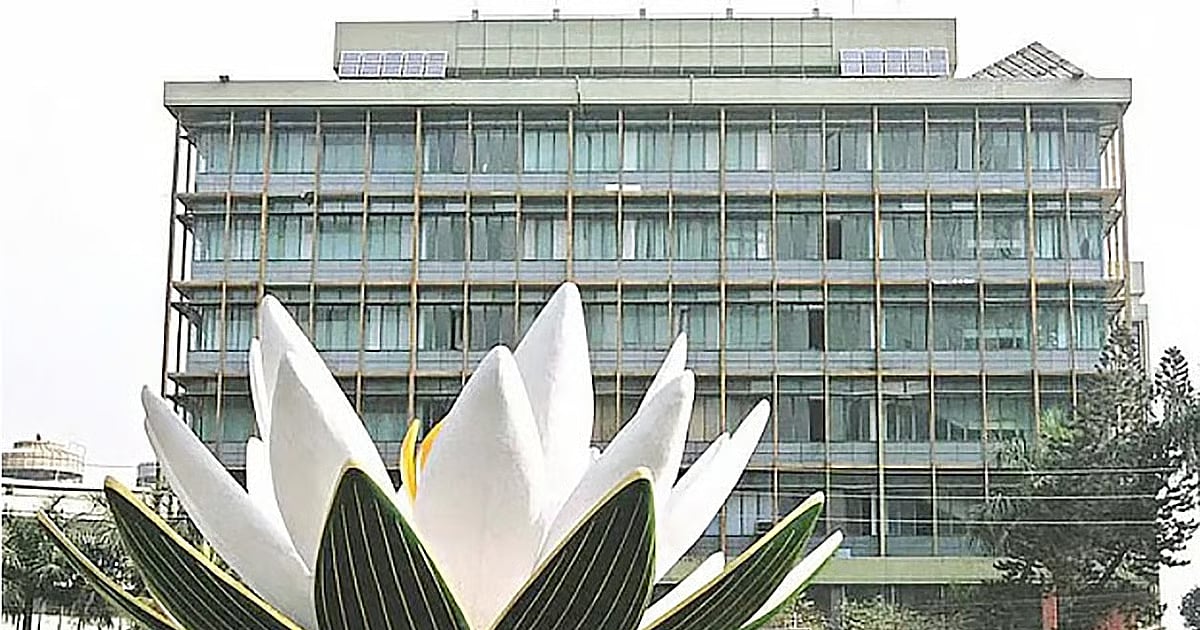
这一情况发生在孟加拉国持续一周的银行及金融机构网络安全担忧之际。上周四,孟加拉央行官网作为预防措施被关闭,经过三天修复后于周日上午8点恢复上线。该行发言人阿里夫·霍桑·汗证实,网站重新开放前已排查过潜在漏洞。此前阿格拉尼银行、IFIC银行、标准伊斯兰银行和SBAC银行的官网也曾关闭,目前已恢复正常。全程期间,网上银行和手机银行服务正常运行,未对客户支付造成影响。
问题的根源在于全球性事件:全球大量网站——包括孟加拉国政府服务、银行平台、电商和新闻媒体在内的多个领域——都依赖PHP编程语言。近期发现的PHP两个严重安全漏洞引发全球网络安全担忧,从欧洲到亚洲,多家机构紧急关闭网站以防攻击者利用漏洞。
🏥 金融行业的静默“救治”
📊 如果将本周内关闭和重新开放的情况合并起来看,这构成了金融行业首次大规模“救治”练习。至少有六家机构——中央银行(孟加拉银行)、两家国有商业银行(贾纳塔银行和阿格拉尼银行)、IFIC银行、标准伊斯兰银行、SBAC银行和孟加拉商业银行——在同一时间段内将其公共网站关闭,但整个行业的交易系统仍在运行。这一模式向银行的IT部门传递了正确的教训:网站被视为可有可无的,而支付系统则是不可或缺的,在压力下行业能够区分轻重缓急。
📢 然而,沟通策略暴露出了一个漏洞。将维护工作归咎于技术维护(尽管后台正在进行补丁打补丁)——让客户从新闻报道中推测真实原因,而银行高层的沉默与中央银行相对清晰的公开信息形成对比。对于正在重建公众信任的金融行业,以可见的坦诚处理网络安全事件是一个机遇而非负担:客户能够原谅维护工作,但他们会记住在资金安全受到威胁时被蒙在鼓里。
🌐 这一事件还凸显了该行业网络基础设施的多样性。一些银行在一天内恢复了网站;而其他银行在全球警报达到峰值后仍然处于关闭状态——这种差异反映了不同的内容管理系统、托管安排和内部补丁能力。每一家恢复速度较慢的银行现在都有理由投资那些让竞争对手更快的“平凡”项目:版本库、模拟环境、供应商支持合同以及练习过的恢复程序。
🔍 安全专业人士普遍预期,像贾纳塔银行和孟加拉商业银行这样的网站在完成自身检查后将会恢复运行——这与中央银行遵循的流程一致。更重要的问题是,这一事件过后,行业将如何制度化应对:定期对公开面向用户的系统进行漏洞扫描、通过中央银行和孟加拉电子政府CIRT进行协调性披露,以及向客户发送明确说明实际情况的通信模板。这个PHP漏洞在数周内将会被修补并被遗忘;但本周被迫形成的这些习惯,未来数年都值得保持。 📊 监管后续值得关注。孟加拉银行多年来一直推动银行业向核心银行现代化、数据中心标准和IT治理转型;一周内有六家银行同时选择关闭公开面向用户的系统,以避免暴露风险,这为监管者提供了证据并增加了紧迫感。预计将有安静的后续行动:加强IT审计要求、缩短安全事件报告时限,并对恢复速度暴露技术人员短缺问题的落后机构施加压力。事后监管通常是事后追责,但行业若能主动记录本周的教训,将能够预先应对监管。 🔒 与此同时,客户通过这一事件意识到实际的卫生防护措施的重要性。银行网站是钓鱼攻击的入口:用户对网站合法关闭变得越熟悉,犯罪分子发送看似官方的恢复邮件窃取凭证的可能性就越大。安全研究人员长期观察到,假维护通知和伪造登录页面在这些窗口期内特别盛行。那些迅速恢复服务的银行,实际上也迅速关闭了钓鱼窗口——这也是为什么恢复时间(而非仅仅修补时间)是一项值得公开的安全指标的原因之一。本新闻最初由 Prothom Alo English. 完整原文报道请访问: https://en.prothomalo.com/business/local/pa90visci1
📬 孟加拉国贸易资讯直达您的邮箱
每周汇总出口行业新闻、政策更新与市场分析。