Janata, les sites Web de la Bengal Commercial Bank sont hors ligne en raison de craintes d'attaques cybernétiques
Les sites Agrani, IFIC, Standard Islami et SBAC ont également été mis hors ligne pendant la semaine, mais ont depuis été rétablis.
⚠ Les sites web de Janata Bank et de Bengal Commercial Bank ont été fermés en raison de craintes d'attaques informatiques, laissant les clients incapables d'obtenir des informations ou d'utiliser d'autres services via les plateformes en ligne des banques. Lorsque les deux sites ont été consultés vers 12h30 dimanche, des notifications indiquaient que des travaux de maintenance étaient en cours et que les sites seraient de nouveau en ligne bientôt, avec des excuses pour la gêne occasionnée — mais des tentatives répétées d'y accéder plus tard sont restées infructueuses. Les tentatives de contacter le directeur général par intérim de Janata Bank, Fayaz Alam, pour un commentaire ont également été infructueuses.
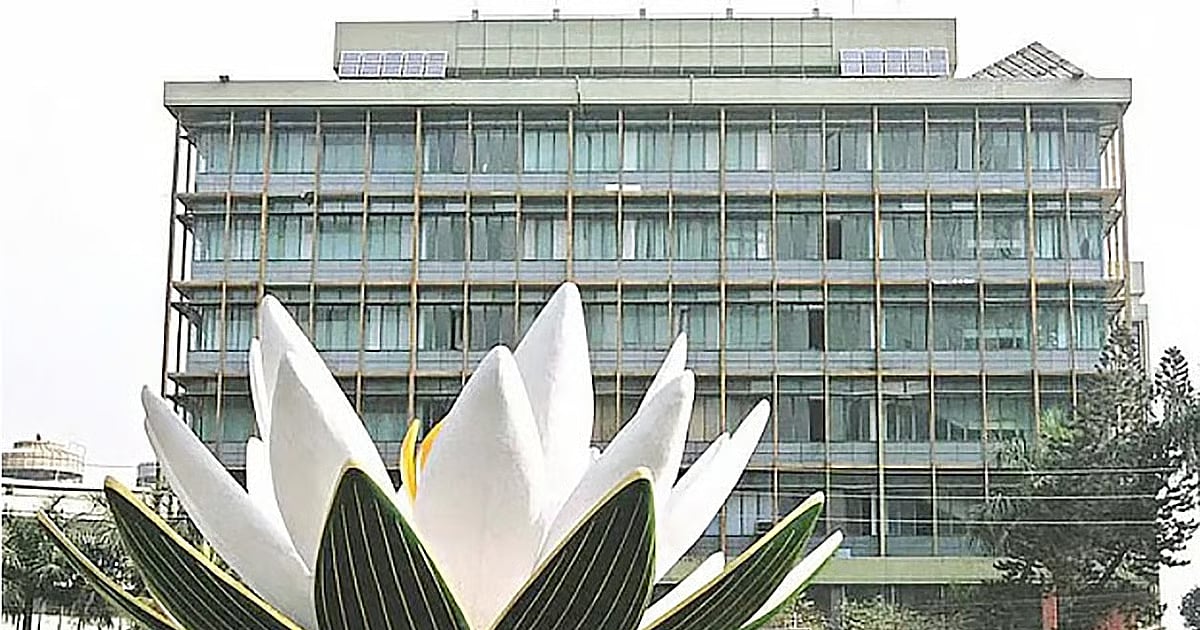
🗓 Ce développement intervient à la fin d'une semaine au cours de laquelle les inquiétudes concernant d'éventuelles attaques informatiques sur les banques et autres institutions financières ont augmenté progressivement. Le site officiel de la Banque du Bangladesh a été mis hors ligne jeudi dernier par précaution et a été rétabli dimanche à 8h00 après trois jours, le porte-parole de la banque centrale, Arif Hossain Khan, confirmant que le site avait été vérifié pour d'éventuelles vulnérabilités avant sa réouverture. Les sites web d'Agrani Bank, IFIC Bank, Standard Islami Bank et SBAC Bank avaient également été mis hors ligne pendant cette période, mais sont maintenant de nouveau opérationnels. Pendant tout ce temps, les transactions bancaires en ligne et mobiles se sont poursuivies normalement, sans perturber les paiements des clients.
🌐 Le déclencheur reste le même événement mondial : une grande partie des sites web du monde — y compris ceux gérant des services gouvernementaux, des plateformes bancaires, du commerce électronique et des médias d'information au Bangladesh — s'appuient sur le langage de programmation PHP, et la récente découverte de deux graves vulnérabilités de sécurité dans PHP a suscité des inquiétudes en matière de cybersécurité dans le monde entier, provoquant des fermetures d'urgence de l'Europe à l'Asie alors que les organisations se sont précipitées pour corriger les failles avant que les attaquants ne puissent les exploiter.
🏥 Le triage silencieux du secteur
📊 Lues ensemble, les fermetures et réouvertures de la semaine dessinent l’exercice de triage de masse inédit du secteur bancaire. Au moins six institutions — la banque centrale, deux banques commerciales d’État (Janata et Agrani), IFIC, Standard Islami, SBAC et Bengal Commercial Bank — ont mis leurs sites publics hors ligne pendant la même période, tandis que les systèmes de transaction du secteur continuaient de fonctionner. Ce schéma enseigne aux départements IT des banques une leçon claire : les portails ont été jugés superflus pendant quelques jours, mais les rails de paiement ne l’ont pas été, et le secteur a su faire la différence sous pression.
📢 Cependant, la stratégie de communication a révélé un écart. Les avis attribuant les fermetures à des travaux de maintenance — alors que des correctifs étaient en cours en arrière-plan — ont laissé les clients deviner la véritable cause à travers les rapports médiatiques, et le silence des dirigeants bancaires contrastait avec le message public relativement clair de la banque centrale. Pour un secteur bancaire en reconstruction de la confiance publique après des années de problèmes de gouvernance, les incidents cyber gérés avec transparence sont une opportunité plutôt qu’un handicap : les clients pardonnent les maintenances, mais ils retiennent en mémoire d’avoir été tenus dans l’ignorance des menaces pesant sur leur argent.
🔍 L’épisode souligne aussi à quel point l’infrastructure web du secteur est hétérogène. Certaines banques ont restauré leurs sites en une journée ; d’autres restent encore hors ligne des jours après le pic de l’alerte mondiale — une disparité reflétant des piles de gestion de contenu, des arrangements d’hébergement et des capacités internes de correction différentes. Chaque banque qui a mis du temps à se rétablir dispose désormais d’un argument commercial pour les investissements peu glamours qui ont permis à ses pairs plus rapides de l’être : des inventaires de versions, des environnements de test, des contrats de support fournisseurs et des procédures de récupération répétées.🔒 Les professionnels de la sécurité s’attendent à ce que des sites comme ceux de Janata et Bengal Commercial reprennent leurs activités une fois leurs propres vérifications terminées — le même processus que celui suivi par la banque centrale. La question plus cruciale est celle des mesures que le secteur mettra en place après cette alerte : des analyses de vulnérabilités systématiques des systèmes exposés au public, des procédures de divulgation coordonnée via la Bangladesh Bank et le BGD e-GOV CIRT, ainsi que des modèles de communication avec les clients expliquant clairement ce qui se passe. La faille PHP sera corrigée et oubliée en quelques semaines ; les habitudes imposées cette semaine devraient être conservées pendant des années. 📊 Les conséquences réglementaires méritent d’être anticipées. La Bangladesh Bank a passé des années à inciter les banques à moderniser leurs systèmes bancaires centraux, à respecter les normes des centres de données et à renforcer la gouvernance informatique ; une semaine durant laquelle six banques ont simultanément choisi de désactiver leurs interfaces publiques plutôt que de risquer une exposition donne aux régulateurs à la fois des preuves et une urgence accrue. On peut s’attendre à des suites discrètes : renforcement des exigences en matière d’audit informatique, raccourcissement des délais de déclaration des incidents de sécurité, et pression sur les institutions en retard dont la vitesse de rétablissement a révélé un manque de personnel technique. La réglementation post-incident tend à être rétrospective, mais le secteur ferait bien de l’anticiper en documentant volontairement les leçons de cette semaine. 🔐 Les clients, quant à eux, ont vécu cet épisode comme un rappel des bonnes pratiques de base. Les sites bancaires sont une porte d’entrée vers le phishing : plus les utilisateurs sont habitués à voir des sites légitimes indisponibles, plus il est facile pour les criminels d’envoyer des e-mails de rétablissement officiels qui récoltent des identifiants. Les chercheurs en sécurité observent depuis longtemps que les faux avis de maintenance et les pages de connexion contrefaites prospèrent précisément pendant ces périodes. Les banques qui ont rapidement rétabli leurs services ont également, en pratique, rapidement fermé cette fenêtre de phishing — une autre raison pour laquelle le délai de rétablissement, et non seulement celui de la correction, est une métrique de sécurité à publier.
Cette actualité a été publiée à l'origine par Prothom Alo English. Pour consulter le rapport original complet, veuillez visiter : https://en.prothomalo.com/business/local/pa90visci1
📬 Recevez l'actualité commerciale du Bangladesh dans votre boîte mail
Revue hebdomadaire de l'actualité export, des politiques et des analyses de marché.
📰 Articles liés