Le site web de la Banque du Bangladesh a été rétabli après une panne de trois jours due à une cyberattaque PHP
La banque centrale a mis le site hors ligne par mesure de précaution, tandis que les services bancaires en ligne et mobiles ont continué sans interruption.
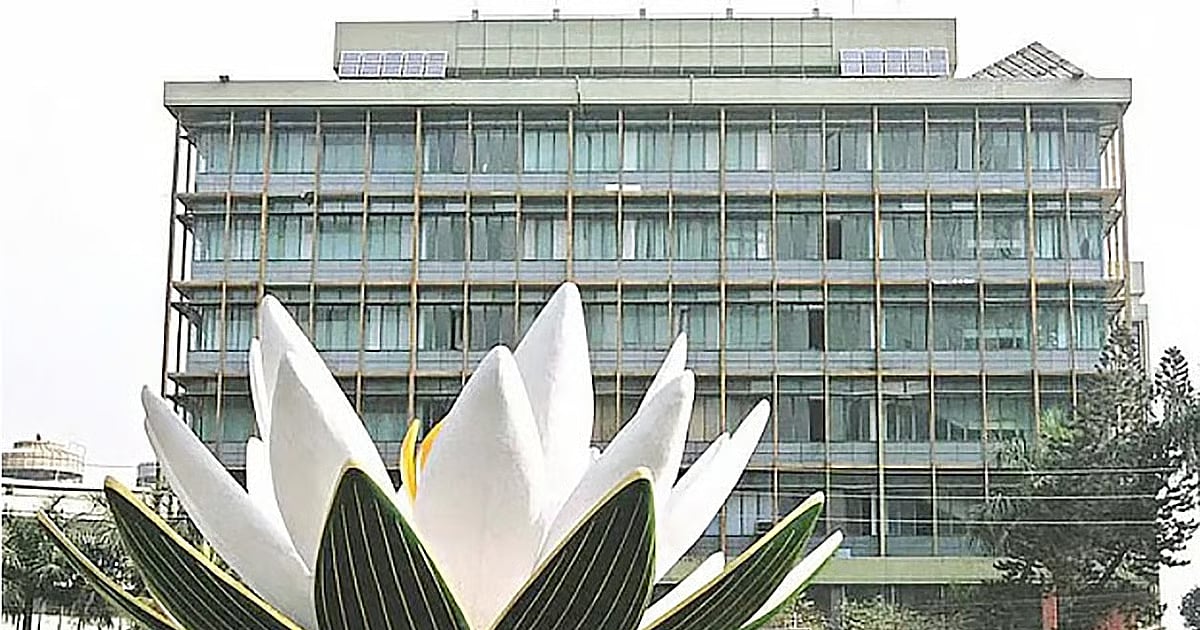
✅ Le site officiel de la Bangladesh Bank, mis hors ligne jeudi dernier dans le cadre de craintes liées à une cyberattaque, a été rétabli à 8h00 dimanche après trois jours — mettant fin à la plus médiatisée des fermetures préventives du pays durant la panique mondiale liée aux vulnérabilités de PHP. Heureusement pour le système financier, les transactions bancaires en ligne et mobiles ont continué normalement durant ces trois jours, évitant ainsi toute perturbation pour les paiements des clients.
📞 Le porte-parole de la Bangladesh Bank, Arif Hossain Khan, a déclaré à Prothom Alo dimanche que le site avait été vérifié pour d’éventuelles failles avant son rétablissement. La décision de le mettre hors ligne avait été prise en raison des craintes d’attaques à l’échelle mondiale, et alors que le risque s’est atténué, le site a été rétabli, a-t-il précisé — un récit mesuré d’une opération délibérément discrète : appliquer les correctifs en premier, vérifier, puis rouvrir.
🌐 Ce contexte s’inscrit dans la panique mondiale déclenchée par la découverte de deux graves vulnérabilités de sécurité dans PHP, le langage de programmation qui alimente une grande partie des sites web dans le monde — y compris de nombreux services gouvernementaux, plateformes bancaires, sites de commerce électronique et médias au Bangladesh. Selon des rapports de la BBC et de Reuters, divers gouvernements ont pris des mesures d’urgence après l’identification de ces failles, et à partir de mercredi soir, des gouvernements et organisations commerciales à travers le monde ont commencé à fermer leurs sites. Malgré ces précautions, des médias rapportent que des millions de tentatives de piratage ont visé des systèmes exposés.
🛡 Ce que l'épisode a réellement testé
🏦 Pour la Banque du Bangladesh, la fermeture a été un aveu public inhabituel que le propre réseau informatique de la banque centrale repose sur le même logiciel vulnérable que tout le monde — et que mettre hors ligne la page publique de l'institution pendant trois jours a été jugé plus sûr que de la laisser exposée. La séquence de restauration, avec des transactions non affectées tout au long, a également démontré discrètement quelque chose que les régulateurs prônent depuis des années : que le site web et le système de transactions sont des entités différentes. Un portail dégradé ou exploité embarrasse une institution ; un commutateur de paiement compromis est un événement systémique. Le maintien de ces deux éléments découplés est exactement ce qui a permis de prendre cette précaution sans coût financier.
💻 La leçon plus large pour les institutions bangladaises est d'ordre procédural plutôt que technique. Les institutions qui ont le mieux résisté à la semaine ont été celles qui pouvaient répondre rapidement à trois questions : quels systèmes exécutent quel logiciel, lesquels d'entre eux sont orientés Internet, et à quelle vitesse chacun peut être patché ou isolé. La fermeture de trois jours de la Banque du Bangladesh suggère que son inventaire répondait aux trois questions — tandis que l'alerte précoce de la banque centrale via le BGD e-GOV CIRT a poussé toutes les autres agences gouvernementales, banques et opérateurs de télécommunications à répondre aux mêmes questions pour eux-mêmes. Là où les réponses ont été lentes, cette semaine a mis en évidence le fossé de manière flagrante.
⚡ La restauration porte également un avertissement : les vulnérabilités PHP2Shell-style sont généralement suivies d'ondes de recherches d'imitation, avec les chercheurs en sécurité — et les attaquants — utilisant la numérisation assistée par l'IA pour trouver des failles voisines dans les mêmes bases de code. Un site web restauré aujourd'hui n'est pas un site web sécurisé pour toujours ; le calendrier des patchs, les scans de vulnérabilité et les exercices d'incident-réponse que la semaine dernière ont rendus obligatoires sont désormais le coût d'exploitation permanent d'être en ligne.
💰 Pour le secteur financier en particulier, le résultat fluide ne doit pas engendrer de la complaisance, mais plutôt de la confiance dans les processus : la banque centrale a traité une alerte mondiale comme une affaire domestique, a agi de manière visible et a rouvert avec un message de « tout est clair ». Ce modèle — triage rapide, communication transparente et services essentiels ininterrompus — est celui que les banques commerciales, les fintechs comme bKash et les plateformes gouvernementales numériques devraient institutionnaliser avant que la prochaine vulnérabilité mondiale ne frappe sans préavis. Internet n’a plus eu le temps de donner des avertissements ; le prochain test arrivera exactement comme celui-ci, sous forme de flux d’informations plutôt que de prévision météorologique. 🌍 Une dernière remarque sur le calendrier de publication. Les vulnérabilités ont été publiquement détaillées au milieu de la semaine dernière ; en quelques heures, Cloudflare et d’autres entreprises de surveillance ont signalé des millions d’attaques tentées à l’échelle mondiale ; dans les 24 heures, les gouvernements allant de Tokyo à Helsinki ont fermé leurs services. Les institutions bangladaises — de la banque centrale aux prêteurs commerciaux comme Janata Bank et Bengal Commercial Bank, qui ont eux-mêmes fermé leurs sites en raison des mêmes craintes — agissaient selon un calendrier de réponse mesuré en heures, et non en semaines. C’est un rythme exigeant pour toute équipe IT domestique, et c’est désormais le rythme permanent de la cybersécurité mondiale : chaque institution bangladaise dépendant de logiciels développés à l’étranger hérite de chaque faille future de ces logiciels dès leur publication.
💰 Il existe également un précédent positif concernant les banques dans le pays. L’infrastructure financière numérique du pays — les commutateurs interbancaires, les services financiers mobiles et les passerelles de paiement qui ont fonctionné normalement pendant trois jours d’alerte renforcée — a réussi un test de résistance en conditions réelles sans incident visible. Pour une économie qui a transféré des centaines de millions de transactions quotidiennes sur des systèmes mis en place au cours de la dernière décennie, un service ininterrompu durant une crise mondiale n’est pas un exploit mineur ; c’est la preuve que les investissements en matière de redondance, de surveillance et de séparation des tâches du secteur ont une réelle substance. La prochaine étape consiste à appliquer la même discipline de résilience aux actifs web publics, où cette semaine a montré que le pays reste le plus vulnérable.
Cette actualité a été publiée à l'origine par Prothom Alo English. Pour consulter le rapport original complet, veuillez visiter : https://en.prothomalo.com/business/local/stvlg9as79
📬 Recevez l'actualité commerciale du Bangladesh dans votre boîte mail
Revue hebdomadaire de l'actualité export, des politiques et des analyses de marché.
📰 Articles liés