孟加拉国推出国家网络安全评级系统:四大核心框架
信息与通信技术(ICT)部门推出了基于131个指标的新型评估体系(NRS),涵盖IT治理、基础设施、网络安全和数字服务成熟度;这与2024年报告的188起网络安全事件相对应。
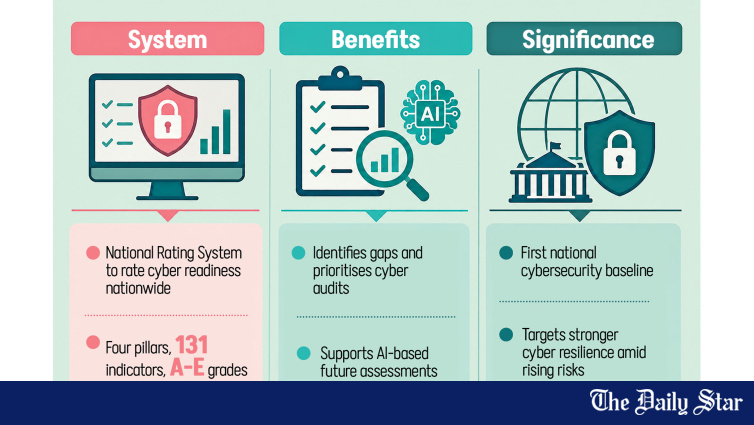
2026年8月4日,达卡 —— 孟加拉国即将推出国家评级系统(NRS),该系统将首次根据政府和私营机构在信息技术、信息安全及网络安全管理方面的表现,为其赋予标准化评分。这项具有里程碑意义的改革举措,旨在应对该国迅速扩张的数字领域持续面临的网络攻击、欺诈及金融盗窃等安全挑战。
该系统基于名为国家信息通信技术与网络安全成熟度评级的四大支柱框架构建,预计将为衡量机构网络安全准备度提供首个基于实证的基准。根据《每日星报》获得的文件,该系统将于今日在信息通信技术部正式发布。
🏛️四大支柱框架:评分机制解析
国家评级系统通过四大支柱进行加权评分,每个支柱对应机构网络安全与信息技术成熟度的不同维度。该四支柱架构旨在全面评估网络安全准备度,涵盖从治理与领导层到运营基础设施、数据保护,再到面向用户的数字服务质量等各个方面。
- 第一支柱:IT和信息安全治理(20%) —— 评估领导力、政策、组织结构和行政问责
- 第二支柱:基础设施和运营(30%) —— 评估IT基础设施、数据中心、网络、服务器、备份和灾难恢复系统以及变更管理
- 第三支柱:网络安全和数据保护(30%) —— 涵盖安全控制、数据保护、风险管理、事件响应、漏洞管理和审计合规
- 第四支柱:数字服务和用户成熟度(20%) —— 评估数字服务质量、以用户为中心、IT服务管理、软件治理和持续改进
评分标准与等级
四大支柱下的131项指标均将采用五级成熟度评分标准进行评分,从0(未实施)到4(完全实施或优化)不等。中间级别包括:
- 0 —— 未实施
- 1 —— 初步/临时
- 2 —— 部分实施
- 3 —— 基本实施
- 4 —— 完全实施或优化
加权得分将最终汇总为总分(满分100分),并转换为字母等级,从A(优秀)到E(差)。评分系统旨在使不同机构的网络安全准备情况易于比较——这一关键能力在孟加拉国的机构体系中一直缺乏。
🌏 为何孟加拉国现在需要这一体系
孟加拉国信息通信技术部的一位官员表示,长期以来,孟加拉国一直缺乏一个统一的评估体系,用于衡量关键信息基础设施运营商、政府机构和私营机构应对网络攻击、数据窃取、勒索软件攻击及服务中断的准备情况。这种基准的缺失使得各机构之间难以比较网络防御能力,也难以识别出需要改进的领域。
他补充说,目前各机构在政策、技术保障措施、人员配备、基础设施以及数字服务管理方面存在巨大差异,这使得比较各机构的网络防御能力或识别出需要改进的领域变得困难。国家网络安全评级体系(NRS)的设计宗旨就是通过提供一个统一的、符合标准的衡量框架来弥补这一差距。
官员们表示,这些指标是根据国际公认的标准和框架制定的,这使得机构的整体信息通信技术和网络安全防御能力能够通过一个统一的系统进行评估,而无需通过分散的、临时性的审计来完成。
📋 对各机构的预期益处
政府期望这一评级体系能为机构的网络风险管理带来多项切实的益处:
- 🔍 通过标准化评估识别机构弱点与风险
- 🔐 优先进行IT审计与漏洞评估渗透测试(VAPT)
- 📊 通过基于证据的差距分析支持预算、人员配置及基础设施规划
- 📈 通过公私机构年度排名构建国家成熟度基线
- 📋 增强信息通信技术(ICT)部门及政府各部门的证据驱动决策
- 🔗 通过对齐网络安全标准提升机构间互操作性
🚀 未来阶段:基于人工智能的自动化
目前的上线是官员们规划的多阶段演进计划中的第一阶段,迈向全面自动化网络准备度评估。系统的未来阶段将包括:
- 🤖 基于人工智能的自动化评估引擎以减轻手动审计负担
- ✅ 自动验证提交文件以核实机构声明的真实性
- 📊 按行业基准对比(如银行、医疗保健、电信等领域内机构间对比)
- 📈 决策者与机构领导的对比分析仪表盘
- 📋 基于风险的自动化建议及个性化机构改进路线图
⚠️ 孟加拉国日益增长的网络威胁形势
该框架的推出背景是孟加拉国面临日益增长的网络风险。截至2026年6月,该国拥有1.36亿互联网用户——庞大的数字暴露面使得机构网络安全准备度成为国家优先事项,而非技术附加考虑。
近期多起重大网络安全事件以极其严峻的形式凸显了这些风险:
- 💰 2016年: 黑客窃取了孟加拉银行(Bangladesh Bank)数百万美元,成为全球规模最大的网络银行盗窃案之一
- 🔍 2023年: 政府出生死亡登记网站遭到泄露,曝光了超过5000万孟加拉国公民的个人数据,包括国民身份证号码
- ⚠️ 2025年7月: 孟加拉银行警告银行和金融机构加强系统防护,应对可能针对关键信息基础设施的网络攻击,包括银行、医疗保健和公共服务领域
根据信息通信技术(ICT)部门下属单位发布的《孟加拉国网络威胁形势报告(2024)》,2024年共报告了188起网络安全事件。实际数量可能更高,因为许多事件因声誉顾虑或缺乏检测能力而未被披露。
🔍 战略背景
在孟加拉国推进数字化转型和即将迎来最不发达国家(LDC)毕业期限的背景下,国家网络安全响应系统(NRS)的启动具有更加重要的意义。随着孟加拉国通过《韩国-孟加拉国经济伙伴关系协定(CEPA)》和《日本经济伙伴关系协定(EPA)》等协议正式化贸易关系,数字贸易和跨境数据流量将不断增加——这既带来了机遇,也提升了孟加拉国融入全球数字价值链所面临的网络风险。
对于面向出口的产业来说,网络安全评级体系具有特殊的相关性。国际买家越来越要求供应商在尽职调查过程中展示其网络安全准备度,而一个国家级的评级体系能够为孟加拉国供应商提供一项可信赖的、政府背书的资质,帮助他们向全球合作伙伴展示实力。那些在国家评级体系(NRS)中获得高分的机构,在与重视安全的跨国买家争夺合同时,将拥有显著的竞争优势,特别是在数据完整性至关重要的信息技术服务和制药行业中。
国家评级体系(NRS)的成功最终将取决于其被采纳的程度。如果政府机构、银行、电信公司以及主要民营机构采用该评级体系,并利用其推动网络安全防护能力的真正提升,孟加拉国将在缩小长期困扰其数字经济的网络韧性差距方面迈出重要一步。如果评级体系仅仅成为一种形式化的合规性检查——仅为完成程序而完成,却无法推动实际改变——该国的网络风险暴露程度将随着数字化足迹的扩大而持续增长。信息与通信技术(ICT)部门能否推动有意义的采纳,并利用相关数据制定政策,将决定孟加拉国最终走向哪一种未来。
本新闻最初由 The Daily Star. 完整原文报道请访问: https://www.thedailystar.net/business/economy/news/national-cybersecurity-rating-system-set-launch-4239351
📬 孟加拉国贸易资讯直达您的邮箱
每周汇总出口行业新闻、政策更新与市场分析。