Le Bangladesh lance un système national d'évaluation de la cybersécurité : un cadre reposant sur quatre piliers.
Le département des Technologies de l'Information et de la Communication (ICT) a dévoilé le National Readiness Score (NRS) avec 131 indicateurs couvrant la gouvernance informatique, les infrastructures, la cybersécurité et la maturité des services numériques ; cette initiative intervient alors que 188 incidents cyber ont été signalés en 2024.
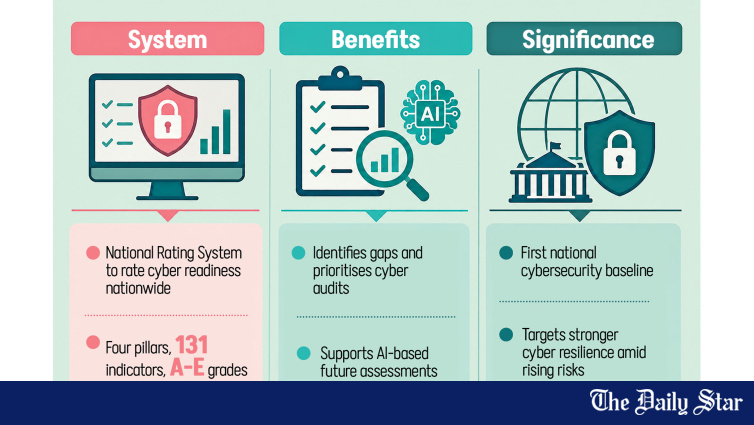
📊 Quatre piliers : fonctionnement de la notation
Le NRS attribue des scores pondérés sur quatre piliers, chacun mesurant une dimension distincte de la maturité en cybersécurité et en TI d’une institution. Cette architecture à quatre piliers vise à couvrir l’ensemble du spectre de la préparation cybernétique — allant de la gouvernance et du leadership jusqu’aux infrastructures opérationnelles, à la protection des données et à la qualité des services numériques destinés aux utilisateurs.
- 🏺 Pillar 1 : Gouvernance IT et Sécurité des Informations (20%) — Évalue la direction, les politiques, la structure organisationnelle et la responsabilité administrative
- 🌍💻 Pillar 2 : Infrastructure et Opérations (30%) — Évalue l’infrastructure IT, les centres de données, les réseaux, les serveurs, les systèmes de sauvegarde et de récupération en cas de catastrophe, ainsi que la gestion des changements
- 🛡️📊 Pillar 3 : Cybersécurité et Protection des Données (30%) — Couvre les contrôles de sécurité, la protection des données, la gestion des risques, la réponse aux incidents, la gestion des vulnérabilités et le respect des normes d’audit
- 💡👥 Pillar 4 : Maturité des Services Numériques et Utilisateur (20%) — Évalue la qualité des services numériques, l’approche centrée utilisateur, la gestion des services IT, la gouvernance logicielle et les améliorations continues
📊 Échelle de Notation et Grades Lettrés
Chaque 131 indicateurs sous les quatre piliers sera noté selon une échelle de maturité à cinq points, allant de 0 (non mis en œuvre) à 4 (complètement mis en œuvre ou optimisé). Les niveaux intermédiaires sont les suivants :
- ❌ 0 — Non mis en œuvre
- 🔄 1 — Initial/ad hoc
- ⚠️ 2 — Partiellement mis en œuvre
- ✅ 3 — Principalement mis en œuvre
- ✔️ 4 — Complètement mis en œuvre ou optimisé
Les scores pondérés seront ensuite combinés pour obtenir une note totale sur 100, convertie en une note alphabétique allant de A (excellente) à E (médiocre). Le système de notation vise à rendre la préparation en cybersécurité facilement comparable entre les institutions — une capacité critique qui manquait auparavant dans le paysage institutionnel du Bangladesh.
🌐 Pourquoi le Bangladesh a besoin de cela maintenant
Le Bangladesh manque depuis longtemps d’un système unifié pour évaluer dans quelle mesure les exploitants d’infrastructures critiques d’information, les agences gouvernementales et les institutions privées sont préparés à faire face aux cyberattaques, au vol de données, au rançongiciel et aux perturbations de service, a déclaré un responsable de la division des Technologies de l’Information et de la Communication (ICT). L’absence d’un tel repère a rendu difficile la comparaison de la préparation aux cybermenaces entre les institutions ou l’identification des domaines nécessitant des améliorations.
Il a ajouté que les institutions diffèrent actuellement de manière significative en matière de politiques, de mesures techniques, de personnel, d’infrastructures et de gestion des services numériques — ce qui rend difficile la comparaison de leur préparation aux cybermenaces ou l’identification des domaines nécessitant des améliorations. Le système de notation (NRS) est conçu pour combler ce fossé en fournissant un cadre de mesure commun, aligné sur des normes.
Les responsables ont indiqué que les indicateurs ont été développés conformément à des normes et cadres reconnus à l’échelle internationale, permettant d’évaluer la préparation globale en matière d’ICT et de cybersécurité d’une institution à travers un système intégré unique plutôt que par des audits fragmentés et ponctuels.
📊 Bénéfices attendus pour les institutions
Le gouvernement s’attend à ce que le système de notation apporte plusieurs avantages concrets pour la gestion des risques cyber des institutions :
- 🏛️ Identifier les faiblesses institutionnelles et les risques par une évaluation standardisée
- 💻 Prioritiser les audits informatiques et les tests de pénétration (VAPT) (Évaluation des vulnérabilités et Tests de Pénétration)
- 📊 Soutenir la planification budgétaire, le personnel et les infrastructures par une analyse des écarts basée sur des preuves
- 📈 Créer une base de maturité nationale par le classement annuel des institutions publiques et privées
- 📜 Renforcer la prise de décision basée sur des preuves au sein de la Division des Technologies de l'Information et à travers le gouvernement
- 🔗 Améliorer l'interopérabilité entre les institutions en alignant les normes de cybersécurité
🚀 Phases Futures : Automatisation par l'IA
Le lancement actuel constitue la première phase d'une évolution multi-étapes vers une évaluation complète de la préparation en matière de cybersécurité automatisée. Les prochaines phases du système incluront :
- 🤖 Un moteur d'évaluation automatisé basé sur l'IA pour réduire la charge de travail manuelle
- ✅ Validation automatisée des documents soumis pour vérifier les affirmations des institutions
- 📊 Benchmark sectoriel pour comparer les institutions au sein du secteur bancaire, de la santé, des télécommunications, etc.
- 📈 Tableaux de bord d'analyse comparative pour les décideurs politiques et les dirigeants institutionnels
- 🔍 Recommandations et plans de route automatisés, basés sur les risques ainsi que des améliorations pour les institutions individuelles
🛡️ Paysage croissant des menaces cybernétiques au Bangladesh
Ce cadre est introduit alors que le Bangladesh fait face à des risques cybernétiques en augmentation. En juin 2026, le pays comptait 136 millions d'utilisateurs d'Internet — une surface d'exposition numérique massive qui rend la préparation en matière de cybersécurité institutionnelle une priorité nationale plutôt qu'un sujet technique secondaire.
Plusieurs incidents cyber majeurs ont mis en lumière ces risques de manière frappante :
- 💻 2023 : Une faille dans un site gouvernemental de registration des naissances et des décès a exposé les données personnelles, y compris les numéros d’identification nationale, de plus de 50 millions de Bangladais
Selon le rapport « Bangladesh Cyber Threat Landscape 2024 », publié par une unité de la Division des Technologies de l’Information et de la Communication, 188 incidents de cybersécurité ont été signalés en 2024. Le nombre réel est probablement plus élevé, car de nombreux incidents restent non déclarés en raison de préoccupations liées à la réputation ou d’un manque de capacité de détection.
📊 Contexte stratégique
Le succès du NRS dépendra finalement de son adoption. Si les agences gouvernementales, les banques, les opérateurs télécoms et les grandes institutions privées acceptent de s’engager avec le système de notation et l’utilisent pour promouvoir des améliorations réelles de leur posture en cybersécurité, le Bangladesh aura accompli une étape significative pour réduire le fossé de résilience numérique qui a longtemps affecté son économie numérique. Si le système de notation se transforme en une simple formalité (réalisée pour des raisons de conformité sans engendrer de changements concrets), l’exposition au risque cyber du pays continuera à croître avec son expansion numérique. La capacité de la Division ICT à imposer une adoption significative et à utiliser les données résultantes pour guider les politiques déterminera quel avenir le Bangladesh choisira.
Cette actualité a été publiée à l'origine par The Daily Star. Pour consulter le rapport original complet, veuillez visiter : https://www.thedailystar.net/business/economy/news/national-cybersecurity-rating-system-set-launch-4239351
📬 Recevez l'actualité commerciale du Bangladesh dans votre boîte mail
Revue hebdomadaire de l'actualité export, des politiques et des analyses de marché.
📰 Articles liés