Bangladesh lanza un sistema nacional de calificación de ciberseguridad: marco de 4 pilares
La División de TIC presenta el NRS con 131 indicadores en gobernanza de TI, infraestructura, ciberseguridad y madurez de servicios digitales; esto ocurre tras el reporte de 188 incidentes cibernéticos.
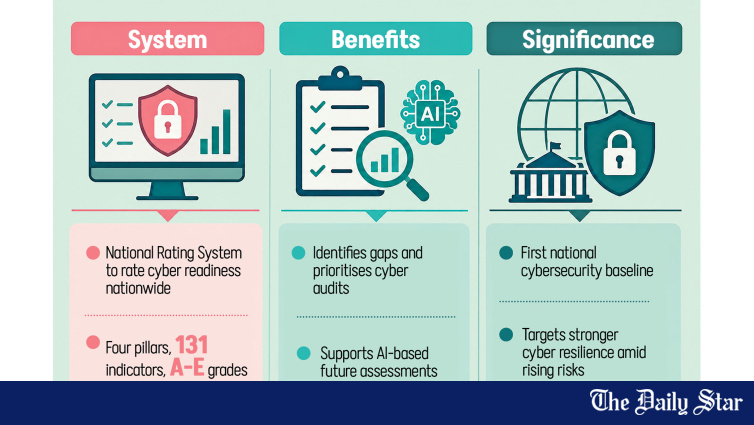
📊 Cuatro Pilares: Cómo Funciona la Calificación
El NRS asigna puntuaciones ponderadas en cuatro pilares, cada uno evaluando una dimensión específica de la madurez en ciberseguridad y TI de una institución. La arquitectura de cuatro pilares está diseñada para abarcar todo el espectro de preparación cibernética, desde la gobernanza y liderazgo hasta la infraestructura operativa, la protección de datos y la calidad de los servicios digitales orientados al usuario.
- 🏗️ Pilar 1: Gobernanza de TI y Seguridad de la Información (20%) — Evalúa liderazgo, políticas, estructura organizacional y responsabilidad administrativa
- 💻🔄 Pilar 2: Infraestructura y Operaciones (30%) — Analiza infraestructura de TI, centros de datos, redes, servidores, sistemas de respaldo y recuperación ante desastres, y gestión de cambios
- 🔒 Pilar 3: Ciberseguridad y Protección de Datos (30%) — Abarca controles de seguridad, protección de datos, gestión de riesgos, respuesta a incidentes, gestión de vulnerabilidades y cumplimiento de auditorías
- 📱 Pilar 4: Madurez de Servicios Digitales y Usuarios (20%) — Valora la calidad de los servicios digitales, enfoque centrado en el usuario, gestión de servicios de TI, gobernanza de software y mejora continua
📊 Escala de Calificación y Calificaciones Literales
Cada uno de los 131 indicadores bajo los cuatro pilares será evaluado en una escala de madurez de cinco puntos, que va desde 0 (no implementado) hasta 4 (totalmente implementado u optimizado). Los niveles intermedios son:
- ❌ 0 — No implementado
- 🚶♂️ 1 — Inicial/ad hoc
- 🚶♀️ 2 — Parcialmente implementado
- 🚶♂️🚶♀️ 3 — Amplamente implementado
- ✅ 4 — Totalmente implementado u optimizado
Las puntuaciones ponderadas se combinarán para obtener una puntuación total sobre 100, que luego se convertirá en una calificación literal de A (excelente) a E (pobre). El sistema de calificación está diseñado para hacer la preparación en ciberseguridad fácilmente comparable entre instituciones — una capacidad crítica que ha faltado en el panorama institucional de Bangladés.
😊 ¿Por qué Bangladesh necesita esto ahora?
Bangladés ha carecido durante mucho tiempo de un sistema unificado para evaluar cómo las operadoras de infraestructura crítica de información, las agencias gubernamentales y las instituciones privadas están preparadas para enfrentar ciberataques, robo de datos, ransomware y interrupciones de servicio, según un funcionario de la División de Tecnologías de la Información y la Comunicación (ICT). La falta de este tipo de referencia ha dificultado la comparación de la preparación cibernética entre instituciones o la identificación de áreas que requieren mejora.
El funcionario añadió que actualmente las instituciones varían ampliamente en sus políticas, medidas técnicas de seguridad, personal, infraestructura y gestión de servicios digitales, lo que dificulta comparar su preparación cibernética o identificar áreas que necesiten mejora. El Sistema de Evaluación de Riesgos (NRS, por sus siglas en inglés) está diseñado para cerrar esta brecha al ofrecer un marco de medición común y alineado con estándares.
Los funcionarios señalaron que los indicadores se desarrollaron de acuerdo con estándares y marcos reconocidos internacionalmente, permitiendo que la preparación general en TI y ciberseguridad de una institución pueda ser evaluada a través de un sistema integrado único, en lugar de auditorías fragmentadas y *ad hoc*.
📊 Beneficios esperados para las instituciones
El gobierno espera que el sistema de calificación entregue varios beneficios concretos para la gestión del riesgo cibernético institucional:
- 📋 Identificar debilidades institucionales y riesgos mediante evaluaciones estandarizadas
- 💻 Priorizar auditorías de TI y pruebas de vulnerabilidad (VAPT) — *Vulnerability Assessment and Penetration Testing*—
- 📊 Apoyar la planificación presupuestaria, de personal y de infraestructura mediante análisis de brechas basado en evidencia
- 📈 Crear una línea base nacional de madurez mediante un ranking anual de instituciones públicas y privadas
- 📈 Fortalecer la elaboración de políticas basada en evidencia en la División de Tecnologías de la Información y en todo el gobierno
- 🔄 Mejorar la interoperabilidad entre instituciones alineando los estándares de ciberseguridad
🔮 Fases Futuras: Automatización Basada en IA
El lanzamiento actual es la primera fase de lo que los funcionarios imaginan como una evolución de múltiples etapas hacia una evaluación de preparación cibernética completamente automatizada. Las futuras fases del sistema incluirán:
- 🤖 Motor de evaluación automatizado basado en IA para reducir la carga de auditorías manuales
- ✅ Validación automatizada de documentos presentados para verificar las declaraciones institucionales
- 📊 Benchmarking por sector para comparar instituciones en banca, salud, telecomunicaciones, etc.
- 📊 Tableros de análisis comparativos para tomadores de decisiones y líderes institucionales
- 📋 Recomendaciones y mapas de mejora automatizados, basados en riesgos, para instituciones individuales
🔍 El Creciente Escenario de Amenazas Cibernéticas de Bangladés
El marco se implementa mientras Bangladés enfrenta riesgos cibernéticos en aumento. Hasta junio de 2026, el país contaba con 13.60 crores de usuarios de internet — una superficie digital masiva que convierte la preparación en ciberseguridad de las instituciones en una prioridad nacional, en lugar de un aspecto técnico secundario.
Varios incidentes cibernéticos importantes han puesto de manifiesto estos riesgos de manera contundente:
- 🔴 2016: Hackers robaron millones de dólares del Banco Central de Bangladés en uno de los mayores robos bancarios habilitados por ciberataques del mundo
- 🔒 2023: Una brecha en un sitio web de registro de nacimientos y defunciones del gobierno expuso los datos personales, incluyendo números de identificación nacional, de más de 50 millones de bangladesíes
- ⚠️ julio 2025: El Banco Central de Bangladés advirtió a los bancos y entidades financieras que reforzaran sus sistemas contra posibles ciberataques dirigidos a infraestructuras críticas de información, incluyendo los sectores bancario, de salud y servicios públicos
Según el informe Bangladesh Cyber Threat Landscape 2024, publicado por una unidad de la División de Tecnologías de la Información y la Comunicación, se reportaron 188 incidentes de ciberseguridad en 2024. El número real probablemente sea mayor, ya que muchos incidentes no se denuncian debido a preocupaciones de reputación o falta de capacidad de detección.
📊 Contexto Estratégico
El lanzamiento del NRS adquiere mayor relevancia considerando la agenda de transformación digital más amplia de Bangladés y la próxima fecha límite para la graduación de país menos adelantado. A medida que el país formaliza relaciones comerciales mediante acuerdos como el recientemente firmado Corea CEPA y el Acuerdo de Asociación Económica con Japón, el volumen del comercio digital y los flujos de datos transfronterizos aumentarán — lo que genera tanto oportunidades como riesgos cibernéticos asociados a la integración de Bangladés en cadenas de valor digitales globales.
Para las industrias orientadas a la exportación, el sistema de calificación de ciberseguridad tiene una relevancia particular. Los compradores internacionales exigen cada vez más a los proveedores demostrar su preparación en ciberseguridad como parte de sus procesos de diligencia debida, y un sistema de calificación nacional ofrece un credencial confiable respaldado por el gobierno que los proveedores de Bangladesh pueden presentar a sus socios globales. Las instituciones que logren altas calificaciones en el NRS (Sistema Nacional de Calificación) tendrán una ventaja competitiva tangible al momento de ganar contratos con compradores multinacionales conscientes de la seguridad, especialmente en los sectores de servicios de TI y farmacéuticos, donde la integridad de los datos es crítica para su operación.
El éxito del NRS dependerá en última instancia de su adopción. Si las agencias gubernamentales, los bancos, las telecomunicaciones y las principales instituciones privadas adoptan el sistema de calificación y lo utilizan para impulsar mejoras reales en su postura de ciberseguridad, Bangladesh habrá dado un paso significativo para reducir la brecha de resiliencia cibernética que ha afectado su economía digital. Si el sistema de calificación se convierte en un ejercicio de verificación —completado solo para cumplir con requisitos sin generar cambios reales—, el riesgo cibernético del país seguirá creciendo junto con su creciente huella digital. La capacidad de la División de Tecnologías de la Información (ICT) para garantizar una adopción significativa y utilizar los datos resultantes para impulsar políticas determinará qué futuro habitará Bangladesh: uno con avances reales en ciberseguridad o uno donde el riesgo persiste sin control.
Esta noticia fue publicada originalmente por The Daily Star. Para el informe original completo, visite: https://www.thedailystar.net/business/economy/news/national-cybersecurity-rating-system-set-launch-4239351
📬 Reciba las noticias comerciales de Bangladés en su correo
Resumen semanal de noticias del sector exportador, actualizaciones de políticas y análisis de mercado.
📰 Noticias relacionadas