تطلق بنغلاديش نظام التقييم الوطني للأمن السيبراني: إطار عمل من 4 ركائز.
يكشف قسم تكنولوجيا المعلومات والاتصالات (ICT) عن مؤشر NRS الذي يضم 131 مؤشراً عبر حوكمة تكنولوجيا المعلومات، والبنية التحتية، والأمن السيبراني، ونضج الخدمات الرقمية؛ ويأتي ذلك في ظل الإبلاغ عن 188 حادثاً إلكترونياً في عام 2024.
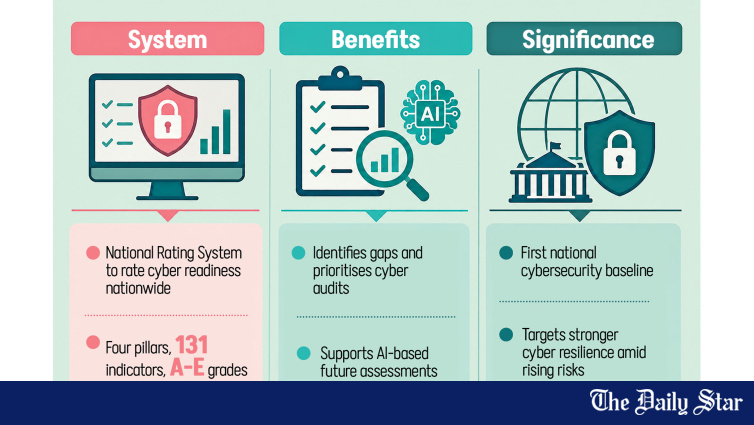
داكا، 4 أغسطس 2026 — يستعد بنغلاديش لإطلاق النظام الوطني للتقييم (NRS) الذي سيمنح لأول مرة لكل جهة حكومية وخاصة درجة موحدة بناءً على كفاءة إدارتها لتقنيات المعلومات والبيانات والأمن السيبراني؛ وهو إصلاح تاريخي يأتي في ظل استمرار مواجهة البيئة الرقمية المتسارعة النمو في البلاد لعمليات الاختراق السيبراني والاحتيال والسرقات المالية.
يُبنى هذا النظام على إطار عمل رباعي الأعمدة يُسمى التقييم الوطني لنضج تقنيات المعلومات والاتصالات والأمن السيبراني، ومن المتوقع أن يوفر أول معيار قائم على الأدلة في البلاد لقياس مدى استعداد الجهات لمواجهة المخاطر السيبرانية. وسيتم الكشف عن النظام رسمياً اليوم في قطاع تكنولوجيا المعلومات والاتصالات، وفقاً للوثائق التي حصلت عليها جريدة ذا ديلي ستار.
🏛️ إطار العمل رباعي الأعمدة: آلية احتساب الدرجات
يقوم النظام الوطني للتقييم بمنح درجات مرجحة عبر الأعمدة الأربعة، حيث يقيس كل عمود بُعداً محدداً من أبعاد نضج الأمن السيبراني وتقنيات المعلومات لدى الجهة. وقد صُمم هيكل الأعمدة الأربعة هذا ليشمل كافة جوانب الاستعداد السيبراني، بدءاً من الحوكمة والقيادة وحتى البنية التحتية التشغيلية وحماية البيانات وجودة الخدمات الرقمية المقدمة للمستخدمين.
- 👥 الركن الأول: حوكمة تكنولوجيا المعلومات وأمن المعلومات (20%) — يقوم بتقييم القيادة والسياسات والهيكل التنظيمي والمساءلة الإدارية
- 🖥️ الركن الثاني: البنية التحتية والعمليات (30%) — يقيم البنية التحتية لتكنولوجيا المعلومات ومراكز البيانات والشبكات والخوادم وأنظمة النسخ الاحتياطي واستعادة العمليات بعد الكوارث بالإضافة إلى إدارة التغييرات
- 🔒 الركن الثالث: الأمن السيبراني وحماية البيانات (30%) — يشمل ضوابط الأمن وحماية البيانات وإدارة المخاطر والاستجابة للحوادث وإدارة الثغرات والامتثال للتدقيقات
- 💻 الركن الرابع: النضج الرقمي للخدمات والمستخدمين (20%) — يقوم بتقييم جودة الخدمات الرقمية والتركيز على المستخدم وإدارة خدمات تكنولوجيا المعلومات وحوكمة البرمجيات والتحسين المستمر
📊 مقياس التقييم والدرجات الحرفية
سيتم تقييم كل من 131 مؤشراً المندرجة تحت الأركان الأربعة وفقاً لمقياس نضج مكون من خمس درجات، يتراوح من 0 (غير مطبق) إلى 4 (مطبق بالكامل أو محسن). والمستويات الوسيطة كالتالي:
- ⚫ 0 — غير مطبق
- 🟢 1 — أولي / غير منظم
- 🟡 2 — مطبق جزئياً
- 🟠 3 — مطبق إلى حد كبير
- ✅ 4 — مطبق بالكامل أو محسن
بعد ذلك سيتم دمج النقاط المرجحة للحصول على الدرجة الإجمالية من 100، ثم تحويلها إلى درجة حرفية تتراوح من أ (ممتاز) إلى هـ (ضعيف). تم تصميم نظام التقييم هذا لتمكين المقارنة السهلة لمستويات الاستعداد الأمن السيبراني بين المؤسسات، وهي ميزة أساسية كانت غائبة عن البيئة المؤسسية ببنغلاديش حتى الآن.
🌏 لماذا يحتاج بنغلاديش إلى هذا النظام حالياً
صرح مسؤول بقطاع تكنولوجيا المعلومات والاتصالات بأن بنغلاديش ظلت لفترة طويلة تفتقر إلى نظام موحد لتقييم مدى استعداد مشغلي البنية التحتية للمعلومات الحيوية، والهيئات الحكومية، والمؤسسات الخاصة لمواجهة الهجمات الإلكترونية، وسرقة البيانات، وبرامج الفدية، وانهاء الخدمات. وإن غياب هذا المعيار الموحد جعل من الصعب مقارنة مستويات الاستعداد السيبراني بين مختلف المؤسسات أو تحديد المجالات التي تحتاج إلى تحسين.
وأضاف المسؤول أن المؤسسات تختلف حالياً بشكل واسع في سياساتها، والإجراءات الوقائية التقنية، والتوظيف البشري، والبنية التحتية، وإدارة الخدمات الرقمية؛ مما يزيد من صعوبة مقارنة مستويات استعدادها السيبراني أو تحديد النقاط التي تتطلب تطويراً. وقد صُمم نظام NRS لسد هذه الفجوة من خلال توفير إطار قياس موحد ومتوافق مع المعايير المعتمدة.
وأوضح المسؤولون أن المؤشرات الخاصة بالنظام تم تطويرها تماشياً مع المعايير والأطر المعترف بها دولياً، مما يتيح تقييم الاستعداد العام للمؤسسات في مجال تكنولوجيا المعلومات والاتصالات والأمن السيبراني من خلال نظام متكامل واحد، بدلاً من الاعتماد على عمليات تدقيق مجزأة وغير منظمة.
📋 الفوائد المتوقعة للمؤسسات
وتتوقع الحكومة أن يوفر نظام التصنيف هذا مجموعة من الفوائد الملموسة في مجال إدارة المخاطر السيبراني للمؤسسات، وهي كالتالي:
- 🔍 تحديد نقاط الضعف والمخاطر المؤسسية من خلال التقييم الموحد
- 🧪 تحديد أولويات تدقيقات تكنولوجيا المعلومات واختبارات VAPT (تقييم الثغرات واختبار الاختراق)
- 💰 دعم تخطيط الميزانيات والتوظيف والبنية التحتية من خلال تحليل الفجوات المستند إلى الأدلة
- 📈 إنشاء خط أساس وطني للنضج السيبراني عبر التصنيف السنوي للمؤسسات العامة والخاصة
- 👥 تعزيز صنع السياسات المستند إلى الأدلة في قسم تكنولوجيا المعلومات والاتصالات وعبر جميع مستويات الحكومة
- 🤝 تحسين قابلية التشغيل البيني بين المؤسسات من خلال مواءمة معايير الأمن السيبراني
🚀 المراحل المستقبلية: الأتمتة القائمة على الذكاء الاصطناعي
الإطلاق الحالي هو المرحلة الأولى لما يتصوره المسؤولون كتطور متعدد المراحل نحو تقييم جاهزية الأمن السيبراني مؤتمت بالكامل. ستشمل المراحل المستقبلية للنظام ما يلي:
- 🧠 محرك تقييم مؤتمت قائم على الذكاء الاصطناعي لخفض عبء التدقيقات اليدوية
- ✅ التحقق المؤتمت من المستندات المقدمة للتحقق من مزاعم المؤسسات
- 📊 قياس الأداء حسب القطاع لمقارنة المؤسسات ضمن قطاعات الخدمات المصرفية والرعاية الصحية والاتصالات وغيرها
- 💻 لوحات التحليلات المقارنة لصانعي السياسات وقادة المؤسسات
- 🚢 التوصيات المؤتمتة القائمة على المخاطر وخطط خرائط التحسين لكل مؤسسة على حدة
⚠️ مشهد التهديدات السيبرانية المتنامي في بنغلاديش
يتم تقديم هذا الإطار في الوقت الذي تواجه فيه بنغلاديش مخاطر سيبرانية متنامية. وحتى يونيو 2026، كان لدى البلاد 13.60 كرو من مستخدمي الإنترنت — وهو سطح تعرض رقمي هائل يجعل جاهزية الأمن السيبراني المؤسسي أولوية وطنية بدلاً من كونه فكرة ثانوية ذات طبيعة تقنية.
لقد سلطت العديد من الحوادث السيبرانية الكبرى الضوء على هذه المخاطر بوضوح تام:
- 💳 2016: سرق قراصنة ملايين الدولارات من بنك بنغلاديش في واحدة من أكبر عمليات السطو المصرفي المعتمدة سيبرانياً في العالم
- 👥 2023: أدى اختراق موقع ويب حكومي لتسجيل الولادات والوفيات إلى كشف البيانات الشخصية، بما في ذلك أرقام الهوية الوطنية، لأكثر من 50 مليون بنغلاديشي
- ⚠️ يوليو 2025: حذر بنك بنغلاديش البنوك والمؤسسات المالية من ضرورة تعزيز أنظمتها ضد الهجمات السيبرانية المحتملة التي تستهدف البنية التحتية للمعلومات الحيوية، بما في ذلك قطاعات المصارف والرعاية الصحية والخدمات العامة
وفقاً لـ تقرير مشهد التهديدات السيبرانية في بنغلاديش 2024 الصادر عن وحدة تابعة لقسم تكنولوجيا المعلومات والاتصالات، تم الإبلاغ عن 188 حادثة أمن سيبراني في عام 2024. من المرجح أن يكون العدد الفعلي أعلى من ذلك، حيث لا يتم الإبلاغ عن العديد من الحوادث بسبب مخاوف تتعلق بالسمعة أو نقص القدرة على الكشف.
📋 السياق الاستراتيجي
يكتسب إطلاق نظام التسجيل الوطني الاستراتيجي أهمية إضافية بالنظر إلى أجندة التحول الرقمي الأوسع في بنغلاديش والموعد النهائي الوشيك لتخرج البلاد من فئة أقل البلدان نمواً. ومع قيام البلاد بتأطير العلاقات التجارية من خلال اتفاقيات مثل اتفاقية الشراكة الاقتصادية الشاملة مع كوريا CEPA واتفاقية الشراكة الاقتصادية مع اليابان EPA الموقعة مؤخراً، سيزداد حجم التجارة الرقمية وتدفقات البيانات عبر الحدود — مما يرفع كل من الفرص والمخاطر السيبرانية المرتبطة باندماج بنغلاديش في سلاسل القيمة الرقمية العالمية.
بالنسبة للصناعات الموجهة للتصدير، يمتلك نظام تصنيف الأمن السيبراني أهمية خاصة. يطلب المشترون الدوليون بشكل متزايد من الموردين إثبات جاهزية الأمن السيبراني كجزء من عمليات الفحص الواجب الخاصة بهم، ويوفر النظام الوطني للتصنيف وثيقة اعتماد موثوقة مدعومة من الحكومة يمكن للموردين البنغلاديشيين تقديمها للشركاء العالميين. ستتمتع المؤسسات التي تحصل على درجات عالية في نظام NRS بميزة تنافسية ملموسة في الفوز بالعقود مع المشترين متعددي الجنسيات المهتمين بالأمن، ولا سيما في قطاعات خدمات تكنولوجيا المعلومات والمستحضرات الصيدلانية حيث تعد سلامة البيانات أمراً حيوياً للغاية.
يعتمد نجاح نظام NRS في نهاية المطاف على مستوى تبنيه. إذا احتضنت الوكالات الحكومية والبنوك وشركات الاتصالات والمؤسسات الخاصة الكبرى نظام التصنيف واستخدمته لدفع تحسينات حقيقية في وضع الأمن السيبراني الخاص بها، ستكون بنغلاديش قد اتخذت خطوة هادفة نحو سد فجوة المرونة السيبرانية التي ابتلي بها اقتصادها الرقمي. إذا أصبح نظام التصنيف مجرد إجراء شكلي روتيني — يتم إكماله لأغراض الامتثال دون تحقيق تغيير حقيقي — فستستمر مستويات التعرض للمخاطر السيبرانية في البلاد في النمو جنباً إلى جنب مع توسع نطاق حضورها الرقمي. ستحدد قدرة قسم تكنولوجيا المعلومات والاتصالات على فرض التبني الهادف، واستخدام البيانات الناتجة لدفع السياسات، أي من هذين المستقبلين سوف تعيشه بنغلاديش.
نُشر هذا الخبر في الأصل بواسطة The Daily Star. للاطلاع على التقرير الأصلي الكامل، يرجى زيارة: https://www.thedailystar.net/business/economy/news/national-cybersecurity-rating-system-set-launch-4239351
📬 احصل على أخبار التجارة البنغلاديشية في بريدك الإلكتروني
ملخص أسبوعي لأخبار صناعة التصدير وتحديثات السياسات وتحليلات السوق.
📰 أخبار ذات صلة